
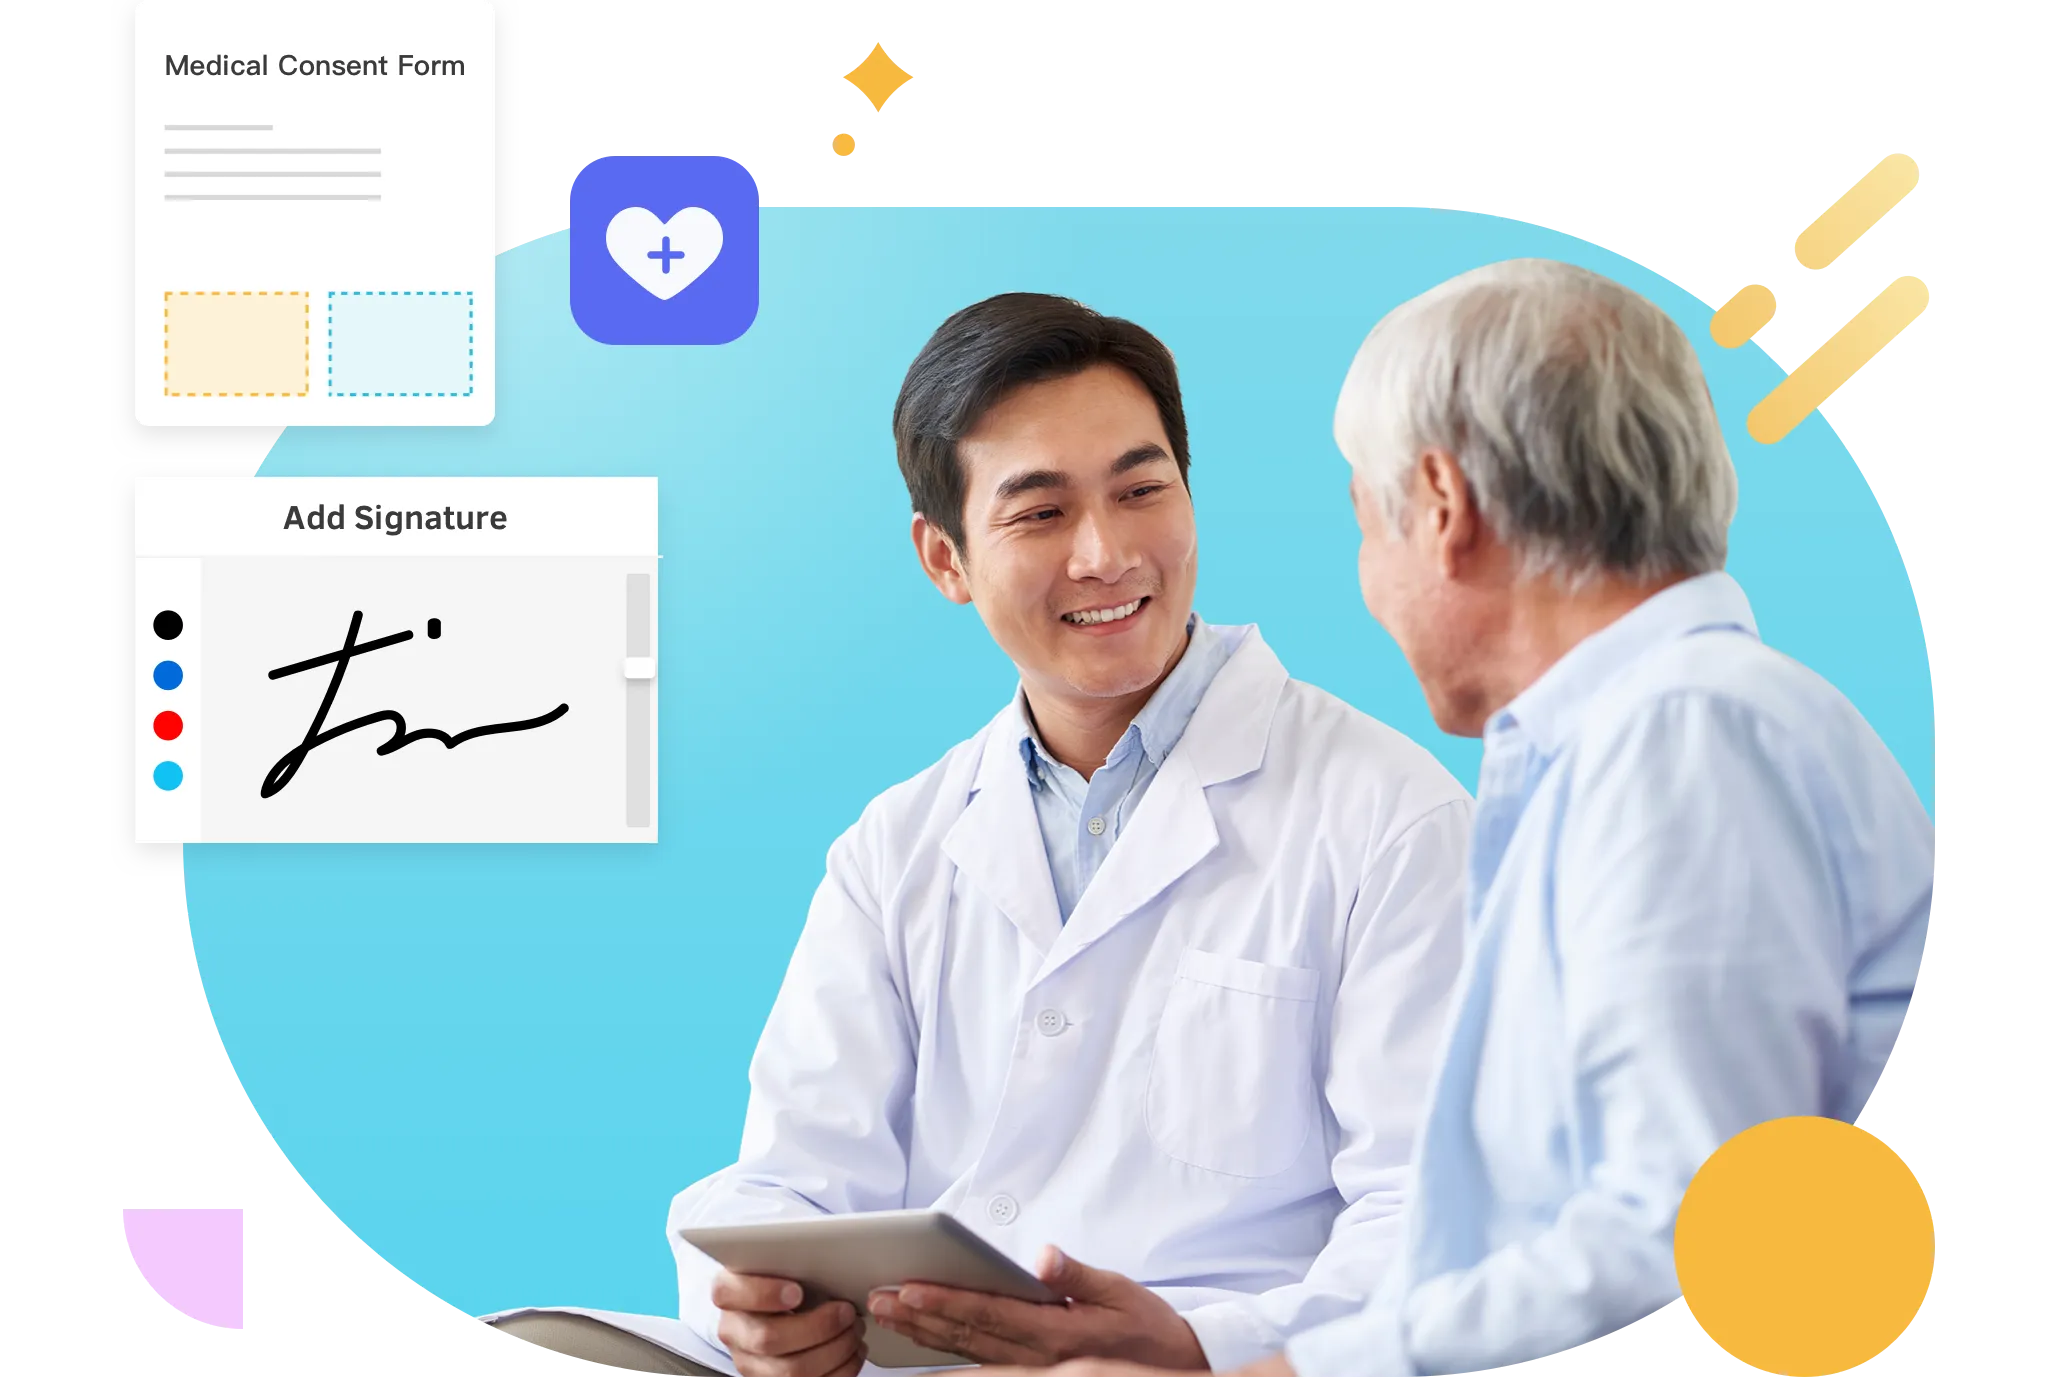
Dokumenteninfrastruktur, die im Haus bleibt
DottedSign wird vollständig innerhalb der von Ihrem Krankenhaus kontrollierten Umgebung bereitgestellt und gibt CIOs, IT-Leitern und Compliance-Beauftragten eine private E-Signatur-Infrastruktur für Aufnahme, Einwilligungen, Beschaffung und klinische Dokumentation – mit Daten, die innerhalb des Netzwerks bleiben, das Sie bereits sichern und prüfen.
Ihre Dokumenten-Workflows enthalten geschützte Gesundheitsdaten — behandeln Sie sie auch so
Jedes Aufnahmeformular, jede Einwilligungserklärung, jeder Beschaffungsvertrag und jedes klinische Dokument, das durch Ihr Krankenhaus läuft, enthält geschützte Gesundheitsdaten. DottedSign gibt IT-Teams im Gesundheitswesen eine private, lokale Dokumenteninfrastruktur, die vollständig innerhalb von krankenhauskontrollierten Umgebungen betrieben wird, sodass unterschriebene Datensätze das Netzwerk, das Sie bereits sichern und prüfen, nie verlassen müssen.
Manuelle und cloud-abhängige Dokumentenverarbeitung gefährdet Patientendaten

Unterschriebene Patientendatensätze werden über öffentliche Cloud-Dienste außerhalb der Sicherheitsgrenze Ihres Krankenhauses geleitet
Mehrere Dokumententools verschiedener Anbieter verstreuen geschützte Gesundheitsdaten über Systeme, die die IT nicht vollständig prüfen kann
Compliance- und Datenschutzbeauftragte haben Mühe, Datenresidenz und Zugriffskontrolle gegenüber Aufsichtsbehörden nachzuweisen
Veraltete On-Premise-Systeme können moderne E-Signatur-Workflows nicht ohne kostspieligen Umbau unterstützen
Klinisches und administratives Personal weicht auf uneinheitliche Tools aus und schafft dadurch Schatten-IT-Risiken
IT-Sicherheitsteams fehlt ein klarer Architekturprüfprozess, bevor neue Dokumenten-Workflows genehmigt werden
Dokumenteninfrastruktur, die innerhalb Ihrer eigenen Wände läuft
Die On-Premise-Architektur von DottedSign gibt IT-Teams im Krankenhaus die volle Kontrolle darüber, wo unterschriebene Dokumente liegen, wie sie sich bewegen und wer darauf zugreifen kann.

Zentralisierte On-Premise-Admin-Konsole
Stellen Sie DottedSign vollständig innerhalb der eigenen Server und des Netzwerks Ihres Krankenhauses bereit, mit einer zentralen Konsole, die Ihr IT-Team vollständig kontrolliert.

Konfigurierbare Deployment-Workflow-Engine
Konfigurieren Sie Signatur-, Weiterleitungs- und Freigabe-Workflows passend zu den bestehenden Dokumentenrichtlinien Ihres Krankenhauses, ohne auf externe Cloud-Logik angewiesen zu sein.

Modulare, skalierbare Infrastruktur
Skalieren Sie von einer einzelnen Einrichtung zu einem Gesundheitssystem mit mehreren Standorten mit einer modularen Architektur, die mit Ihrem Deployment wächst.

Architekturbewertung & Deployment-Validierung
Arbeiten Sie mit dem Team von DottedSign an einer geführten Architekturbewertung vor dem Go-Live, um Ihr On-Premise-Deployment gegen Ihre Sicherheits- und Compliance-Anforderungen zu validieren.
Entwickelt für die Dokumenten-Workflows, die Ihr Krankenhaus am Laufen halten
Aufnahme
Bereit, die Dokumenten-Workflows Ihres Krankenhauses zu modernisieren und abzusichern?
Demo AnfordernIntegrieren Sie mit den HIS- und EMR-Systemen, die Sie bereits nutzen
Unterschriebene Dokumente fließen direkt in Ihre bestehenden Krankenhausinformations- und elektronischen Patientenaktensysteme, ohne manuelle Neueingabe und ohne dass Daten Ihr Netzwerk verlassen.

HIS/EMR-Plattform-Synchronisierung
Verbinden Sie DottedSign mit Ihrem Krankenhausinformationssystem und Ihrer EMR-Plattform, damit unterschriebene Datensätze automatisch mit den Systemen synchronisiert werden, die Ihre klinischen und administrativen Teams bereits nutzen.

Zentralisierte Patientendaten
Halten Sie unterschriebene Aufnahme-, Einwilligungs- und klinische Datensätze an einer einzigen Patientendatenquelle gebunden, statt verstreuter Dokumente über Abteilungen hinweg.

Ereignisgesteuerte Workflow-Weiterleitung
Lösen Sie automatisch nachgelagerte HIS-, EMR- oder abteilungsspezifische Workflow-Aktualisierungen aus, sobald ein Dokument unterschrieben und abgeschlossen ist.

Konfigurierbare Integrations-Workflows
Eine entwicklerfreundliche API und ein On-Premise-Deployment-Framework ermöglichen es Ihrem IT-Team, Integrations-Workflows an bestehende HIS/EMR-Regeln anzupassen.
Erfüllen Sie die Beweisanforderungen jedes Compliance-Beauftragten
Überwachen Sie die Sicherheitslage Ihres On-Premise-Deployments und erstellen Sie einen vollständigen, auditbereiten Nachweis, sobald Aufsichtsbehörden oder Compliance-Beauftragte danach fragen.

Kontinuierliche Sicherheitsüberwachung
Verfolgen Sie die Sicherheitslage Ihres On-Premise-Deployments kontinuierlich, damit Lücken auffallen, bevor sie zu einem Compliance-Risiko werden.

Manipulationssicherer Prüfpfad
Jeder unterschriebene Patientendatensatz, jede Einwilligungserklärung und jeder Beschaffungsvertrag enthält einen vollständigen, manipulationssicheren Prüfpfad, den Ihre Compliance-Beauftragten jederzeit vorlegen können.

Rollenbasierte klinische Zugriffskontrollen
Steuern Sie genau, welche klinischen, administrativen und IT-Rollen Dokumente in Ihrem Krankenhaussystem einsehen, unterschreiben oder verwalten können.

Durchgängig verschlüsselte Dokumentenspeicherung
Patientendatensätze und Compliance-Dokumente werden bei der Übertragung und Speicherung verschlüsselt und unterstützen so HIPAA-konforme Aufbewahrung und regulatorische Anforderungen.
Sind Sie bereit, Ihr Geschäftswachstum mit DottedSign voranzutreiben?
Sprechen Sie mit unserem Vertriebsteam, um herauszufinden, wie DottedSign auf Ihre bestehenden Arbeitsabläufe und Systeme zugeschnitten werden kann.

Vereinbaren Sie eine Demo
Erhalten Sie Preisinformationen
Entdecken Sie Anwendungsfälle für Ihr Team
Powered by KDAN


